Nu bijna iedere medewerker met AI-tools werkt, ontstaan er nieuwe beveiligingsgaten in bedrijven. Daar speelt de start-up Pluto Security op in. Het bedrijf maakte deze week bekend dat het in totaal 42 miljoen dollar heeft opgehaald: een seedronde van 8,5 miljoen dollar onder leiding van TLV Partners en een Series A van 34 miljoen dollar onder leiding van Jump Capital.
Het risico zit vaak buiten de IT-afdeling
Volgens topvrouw en medeoprichter Shahar Bahat duikt een nieuw aangekondigde AI-tool soms al binnen twee uur op in de systemen van bedrijven. Ongeveer 60 procent van de risico's die Pluto bij klanten vindt, zit volgens haar in tools die niet-programmeurs zelf met AI in elkaar hebben gezet. Financiële afdelingen zijn de grootste bron, gevolgd door marketing en juristen. Ontwikkelaars staan pas op de vierde plaats.
Als voorbeeld noemt Bahat een app die een financieel medewerker bij een groot Amerikaans bedrijf had gebouwd om klantgegevens bij te houden. Die app bleek open en bloot op internet te staan. Ze zegt bovendien dat Pluto bij elke proefinstallatie kwaadaardige onderdelen vond, zoals verdachte uitbreidingen of skills, en soms zelfs lopende aanvallen.
Meekijken terwijl de agent werkt
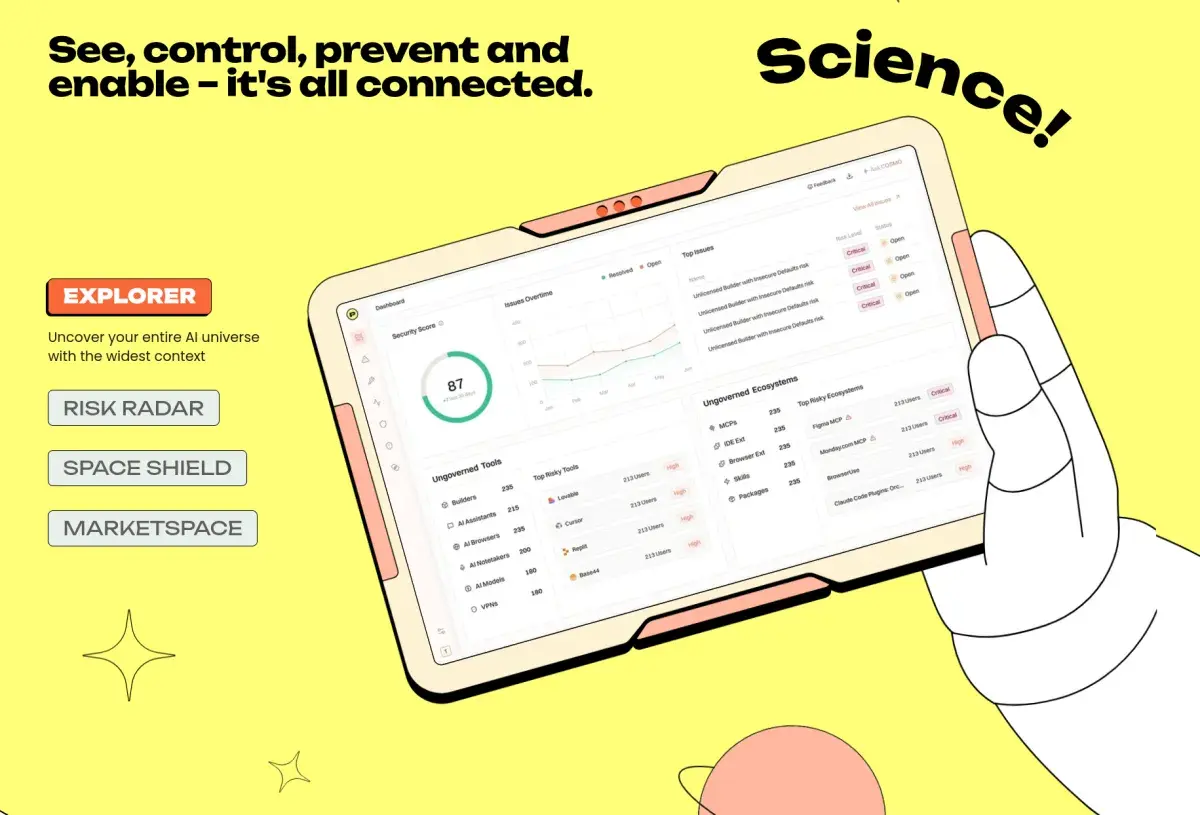
De software van Pluto brengt in kaart welke AI-tools medewerkers gebruiken en waar die op leunen: uitbreidingen, skills, MCP-servers en zelfgebouwde apps en agents. Op apparaten draaien kleine modellen die inschatten wat een agent probeert te doen. Probeert een agent meer rechten te krijgen dan de gebruiker bedoelde, dan kan Pluto de actie tegenhouden of de agent laten vragen om bevestiging. "We gaan van gebruikersgedrag naar agentgedrag", zegt Bahat.
Daarnaast biedt het bedrijf een gratis platform, Plutonium, waarop je openbare AI-skills, koppelingen en add-ons kunt controleren op risico's.
Snelle groei, eigen cijfers
Pluto begon in april met verkopen en zegt nu al meer dan 2 miljoen dollar aan jaarlijks terugkerende omzet te hebben, met ruim dertig zakelijke klanten, onder wie autoverhuurder Sixt. Die cijfers komen van het bedrijf zelf. Het heeft veertig medewerkers in de VS en Israël en wil het geld gebruiken voor productontwikkeling, beveiligingsonderzoek en groei in de VS.
Waarom dit ertoe doet
Het verhaal laat zien waar de AI-risico's op de werkvloer echt zitten: niet alleen bij de ontwikkelaars, maar juist bij collega's die met een paar prompts een handig hulpmiddel bouwen zonder aan beveiliging te denken. Werk je zelf met zulke tools of AI-uitbreidingen, dan is het verstandig om na te gaan waar je gegevens terechtkomen en welke rechten je een agent geeft.