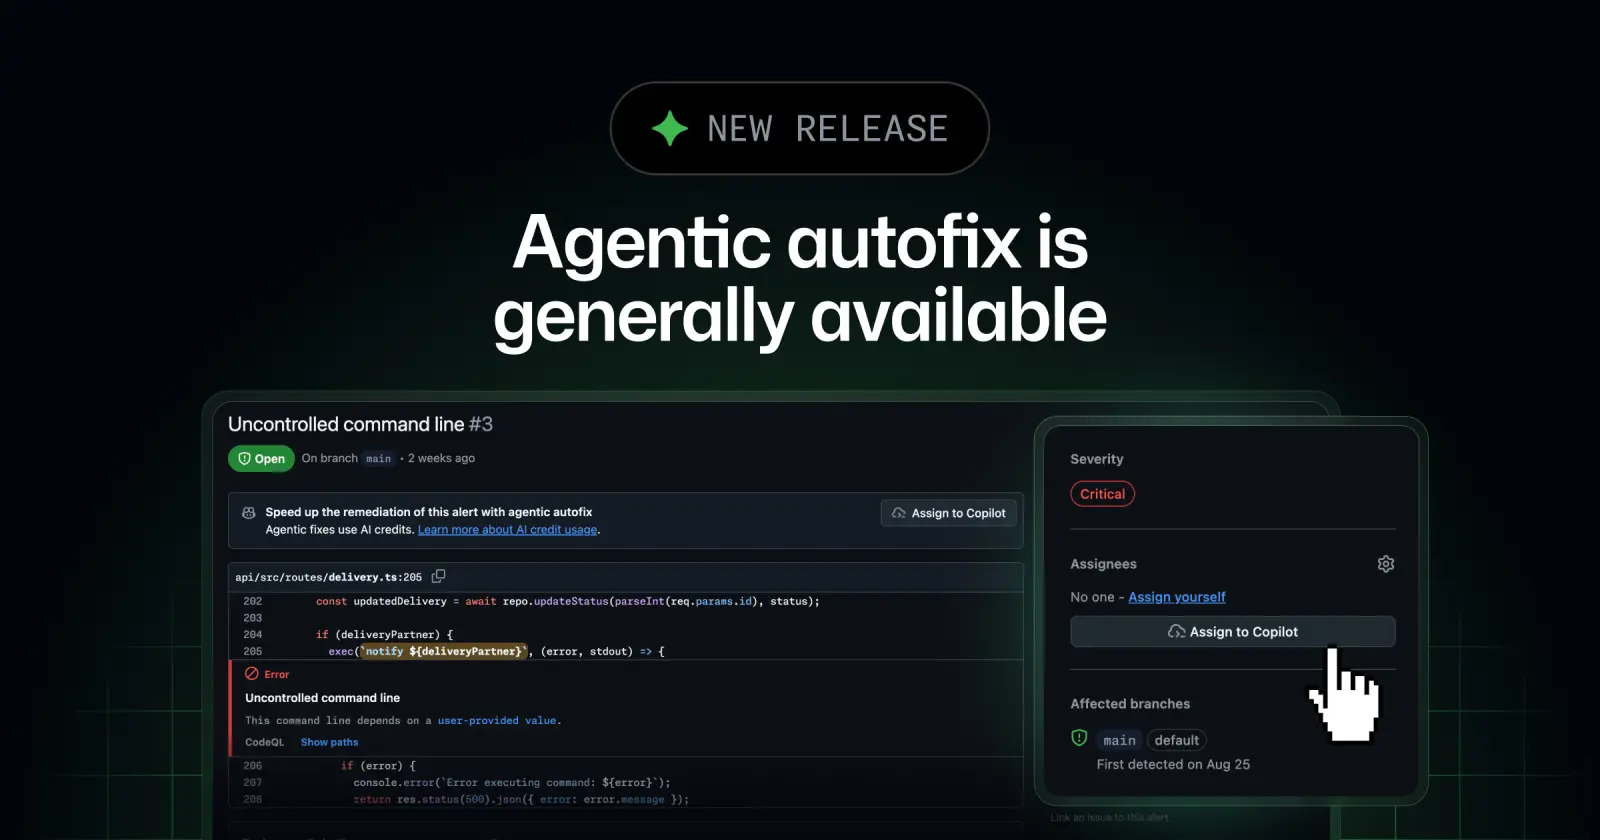
GitHub heeft agentic autofix voor code scanning algemeen beschikbaar gemaakt. Vindt de scanner CodeQL een beveiligingsprobleem in je code, dan kun je de melding aan Copilot toewijzen. De AI-agent gaat daarna zelf aan de slag, ongeveer zoals een ontwikkelaar dat zou doen.
Zo werkt het
- Copilot bekijkt de relevante bestanden in je project en stelt een oplossing voor.
- Daarna draait hij CodeQL opnieuw om te controleren of het lek echt dicht is, en probeert hij het zo nodig nog eens.
- Het resultaat komt als concept-pull request, met uitleg over de wijziging en de controles die zijn gedaan.
- Je kunt tot 25 meldingen tegelijk laten oplossen in één pull request, en via commentaar om aanpassingen vragen.
Er zitten grenzen aan: het werkt alleen voor meldingen op de hoofdtak van een repository, niet voor problemen die alleen in een pull request of andere tak zijn gevonden. De ontwikkelaar beoordeelt de wijziging altijd zelf voordat die wordt samengevoegd.
Voor wie en tegen welke prijs
De functie is er voor klanten van GitHub Code Security en GitHub Advanced Security op GitHub Enterprise Cloud, ook in de variant met dataopslag in een bepaalde regio. Voor bedrijven in de EU die hun gegevens binnen Europa willen houden, is dat laatste relevant. Een beheerder moet de functie eerst aanzetten. Zodra dat gebeurt, vervangt een knop 'Assign to Copilot' de gratis optie 'Generate Fix'. Het gebruik kost AI-tegoed uit het Code Security-budget plus minuten van GitHub Actions.
Daarmee schuift ook beveiligingswerk richting AI-agents die zelfstandig code aanpassen. Dat roept de vraag op hoeveel je zo'n agent toevertrouwt: Microsoft, eigenaar van GitHub, waarschuwde kort daarna nog dat AI-agents als een risico van binnenuit bewaakt moeten worden. Dat de agent hier zijn eigen werk laat controleren door de scanner en alles als voorstel aanlevert, sluit daarbij aan. Inmiddels schrapte GitHub ook een reeks oudere modellen uit Copilot.