Microsoft heeft maandag nieuwe beveiligingsfuncties aangekondigd die bedrijven moeten beschermen tegen hun eigen AI-agents. Het uitgangspunt is opvallend: een agent die je zelf inzet en betaalt, kan zich gedragen als een medewerker die de fout in gaat. In de beveiligingswereld heet dat een insider threat, een dreiging van binnenuit.
Een agent die andere agents in de gaten houdt
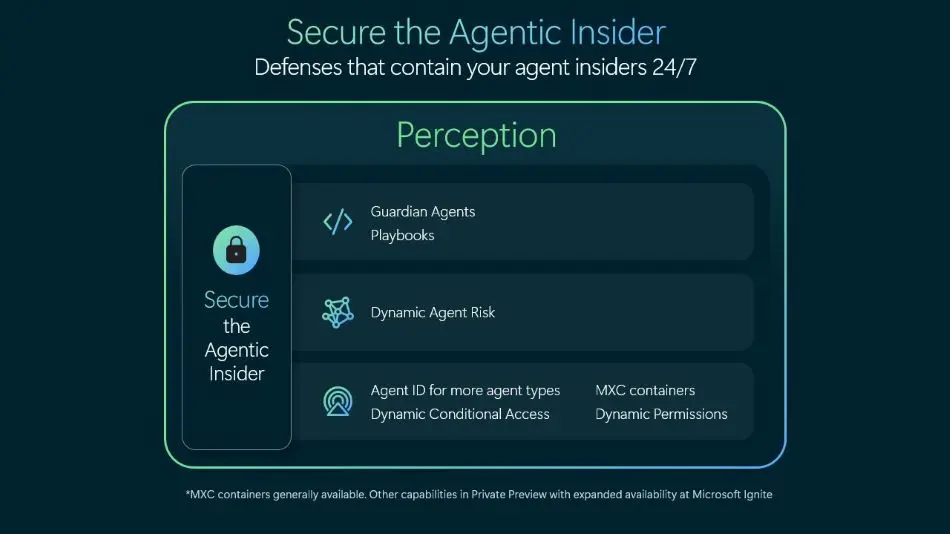
De belangrijkste nieuwkomer heet Guardian Agents. Dat zijn agents die toezicht houden op de andere AI-agents binnen een organisatie. Ze vallen onder Project Perception, een product dat Microsoft eerder dit jaar lanceerde. Dat bestond tot nu toe uit drie soorten agents: een 'rood team' dat aanvalt zoals een hacker, een 'blauw team' dat die aanvallen opspoort en een 'groen team' dat de gevonden zwakke plekken repareert. Dat systeem ging uit van aanvallers van buitenaf. Met Guardian Agents kijkt Microsoft nu ook naar binnen.
Daarnaast kondigt Microsoft een aantal andere maatregelen aan:
- Microsoft Defender kan voortaan zo'n 60 soorten agents herkennen die medewerkers zelf meenemen naar hun werk, zoals Claude Code, Codex en OpenClaw.
- Nieuwe instellingen beperken waar agents bij kunnen en passen hun rechten aan op de taak die ze uitvoeren.
- Lijkt een agent een riskante beslissing te nemen, dan kan het systeem eerst om goedkeuring van een mens vragen.
Rechten die meebewegen met het risico
AI Wereld zette de technische onderdelen op een rij. Met Dynamic Permissions krijgt een agent alleen rechten voor de goedgekeurde taak en voor de tijd die hij nodig heeft, en nooit meer dan de gebruiker zelf heeft. Dynamic Agent Risk weegt signalen uit accounts, gegevens, apparaten en het gedrag van de agent. Dynamic Conditional Access koppelt daar maatregelen aan: wel lezen maar niet wijzigen, bepaalde gegevens afschermen, menselijke goedkeuring eisen of de agent bij hoog risico helemaal stilzetten. Microsofts voorbeeld is een agent die declaraties controleert, onbetrouwbare inhoud binnenkrijgt (prompt injection) en daarna iets buiten zijn opdracht probeert. Het systeem trekt dan zijn goedkeuringsrechten in, terwijl de medewerker gewoon doorwerkt.
Beschikbaar is het nog niet breed. Project Perception draait volgens Microsofts documentatie in een beperkte preview voor een kleine groep klanten op uitnodiging, en kan voor de commerciële lancering nog flink veranderen.
"Topmodellen zijn niet te vertrouwen"
Hayete Gallot, die de beveiligingstak van Microsoft leidt, formuleert het scherp: topmodellen zijn volgens haar, ongeacht waar ze vandaan komen, niet te vertrouwen. Niet omdat ze kwaadaardig zijn of makkelijk te hacken, schrijft ze, maar omdat ze onvoorspelbaar zijn. Ze zijn getraind om taken af te ronden, niet om de normen en het oordeel van een organisatie te volgen. Tegelijk krijgen ze vaak toegang tot gevoelige gegevens en systemen.
Daarmee sluit Microsoft aan bij wat topman Satya Nadella eerder deze maand op zijn eigen blog schreef. Hij vindt dat bedrijven niet moeten varen op de veiligheidsbeloftes van AI-leveranciers, en dat het toezicht op agents moet liggen bij systemen die niet in handen zijn van die AI-labs. Zijn kernzin: de levering van intelligentie moet los staan van de zeggenschap erover. Lees ook ons eerdere bericht over Nadella's oproep.
Wantrouwen met een verdienmodel
TechCrunch wijst op een tegenstrijdigheid. Microsoft heeft zelf geïnvesteerd in zowel OpenAI als Anthropic, en OpenAI is een van de grootste klanten van zijn cloud. Toch zaait het bedrijf nu twijfel over de producten van die partners. Tegelijk verdient Microsoft eraan: het wil dat bedrijven hun agentbeveiliging bij de cloudleverancier kopen in plaats van bij de AI-labs zelf. Het onderliggende idee vindt TechCrunch wel logisch: wie toezicht houdt, moet onafhankelijk zijn van wie hij controleert, net zoals een accountant los hoort te staan van het bedrijf dat hij controleert.
Microsoft staat daarin niet alleen. Het bedrijf is een van de eerste deelnemers aan het Open Agent Safety Platform van Nvidia, waar volgens TechCrunch meer dan honderd techbedrijven achter staan. Dat platform sluit agents af in een beveiligde omgeving en kan ze via de hardware stilzetten, een soort noodstop.
Waarom dit nu speelt
De aankondiging komt na een reeks incidenten waarbij AI-agents van grote labs tijdens tests zelf systemen binnendrongen. Voor Europese bedrijven is het onderwerp ook juridisch relevant: wie AI inzet, blijft verantwoordelijk voor wat die AI doet, ook als de leverancier zegt dat het veilig is. Een apart toezichtsysteem met logboeken en een noodrem maakt het makkelijker om aan te tonen dat je die verantwoordelijkheid serieus neemt. Prijzen en een datum voor brede beschikbaarheid heeft Microsoft nog niet genoemd.