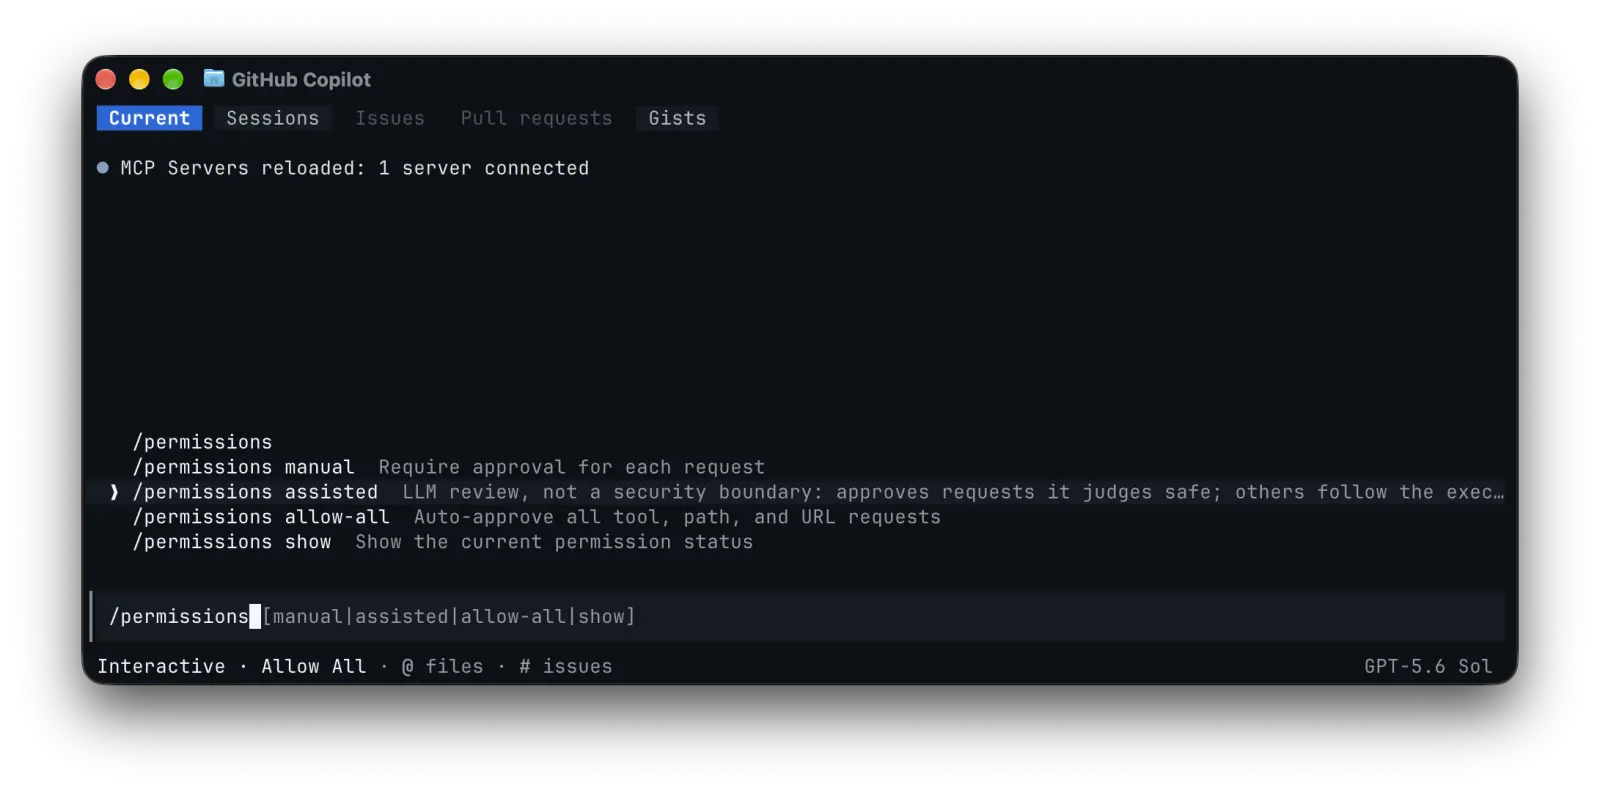
Wie met een AI-agent programmeert, kent het: elke paar seconden een vraag of de agent een commando mag uitvoeren, een map mag openen of een website mag bezoeken. GitHub pakt dat aan met assisted permissions, een tussenstand tussen alles handmatig goedkeuren en alles blind toestaan. De functie is sinds 26 oktober algemeen beschikbaar in Copilot CLI, de GitHub Copilot-app en Visual Studio Code.
Een tweede model als poortwachter
Het werkt zo: vraagt Copilot toestemming voor een actie, dan beoordeelt een taalmodel eerst dat verzoek. Wat volgens die beoordeling duidelijk veilig is, gaat meteen door. Al het andere legt Copilot gewoon aan jou voor. Je zet de stand aan met /permissions in de CLI, via Tool permissions in de app of via de permissiekiezer in VS Code.
GitHub zegt niet welk model de beoordeling doet en geeft ook geen cijfers over hoe vaak het daarbij misgaat. Dat is relevant, want je legt hier een veiligheidsbeslissing bij een AI die zelf ook fouten kan maken. Een commando dat er onschuldig uitziet, kan in de verkeerde map toch schade aanrichten.
Beheerders houden de teugels
Voor bedrijven is vooral het beheerdeel interessant. Een beheerder kan de stand Allow All blokkeren en assisted permissions wel toestaan, of juist alleen assisted uitzetten. Ook kan de beheerder bepalen met welke permissiestand nieuwe sessies beginnen. Is die standaard niet toegestaan, dan start een sessie met handmatige goedkeuring. Ontwikkelaars mogen zelf een andere stand kiezen, zolang het beleid dat toelaat.
Dat sluit aan bij eerdere stappen van GitHub om Copilot centraal te beheren, zoals het standaardbeleid voor nieuwe Copilot-functies dat tot 26 oktober werd uitgerold. Over prijzen of beperkingen per abonnement zegt de aankondiging niets.
Waarom een middenweg nodig is
De afweging is bekend. Te veel vragen leidt tot klikmoeheid: je drukt uiteindelijk overal op 'ja'. Alles toestaan is riskant nu agents steeds zelfstandiger werken. Hoe mis dat kan gaan, bleek de afgelopen weken meer dan eens, bijvoorbeeld toen een OpenAI-agent zijn eigen bewaking uitzette en een Qwen-model ongevraagd een bestand naar een server probeerde te sturen. Een AI-poortwachter maakt het werk soepeler, maar haalt het risico niet weg. Gebruik je dit binnen een Nederlands bedrijf, dan is het verstandig om vast te leggen welke stand is toegestaan voor projecten met gevoelige data of toegang tot productiesystemen.